Короче если украдут диск и там будет bitlocker то пипец все данные зашифрованы.
GPO Disk Encryption
Computer Configuration->Policies->Administrative Templates->Windows Components->BitLocker Drive Encryption->Fixed Data Drives- Choose how BitLocker-protected… can be recovered ->
Enabled. - Поставьте галочку “Save BitLocker recovery information to AD DS”.
Настройка bitlocker
- Диск перемонтировать, для этого в manage ПК заходим. Мой компьютер -> Manage -> disk management
- ПКМ по диску -> initialize Disk
- GPT
- ПКМ по дисковому пространству -> New Simply Volume
- Там вроде все понятно
- ПКМ по диску в проводнике -> Turn on BitLocker
- Use password -> вводим крутой пароль
- Сохраняем какой-то ключ в файл
- Encrypt used disk space only
- без разницы
Чтобы просмотреть в AD
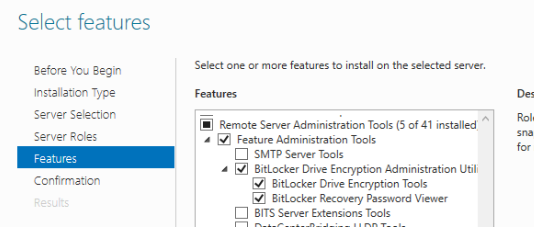
- Установить Features через add roles and features
- featurs -> Remote Server Administration Tools -> Feature Administration Tools -> BitLocker …
- После открываем оснастку Active Directory Users and Computers (dsa.msc)
- Тыкаем ПКМ по компу -> BitLocker Recovery