ПАРОЛЬ от root линукса: toor
Задание
Время на выполнение модуля: 7 часов
Задания:
Схема подключения**:**
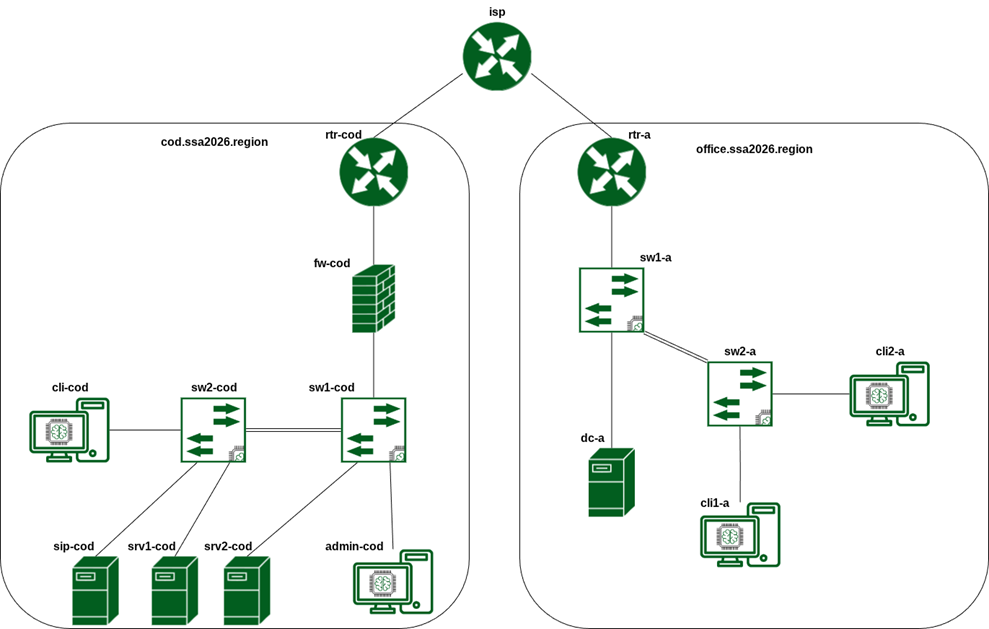
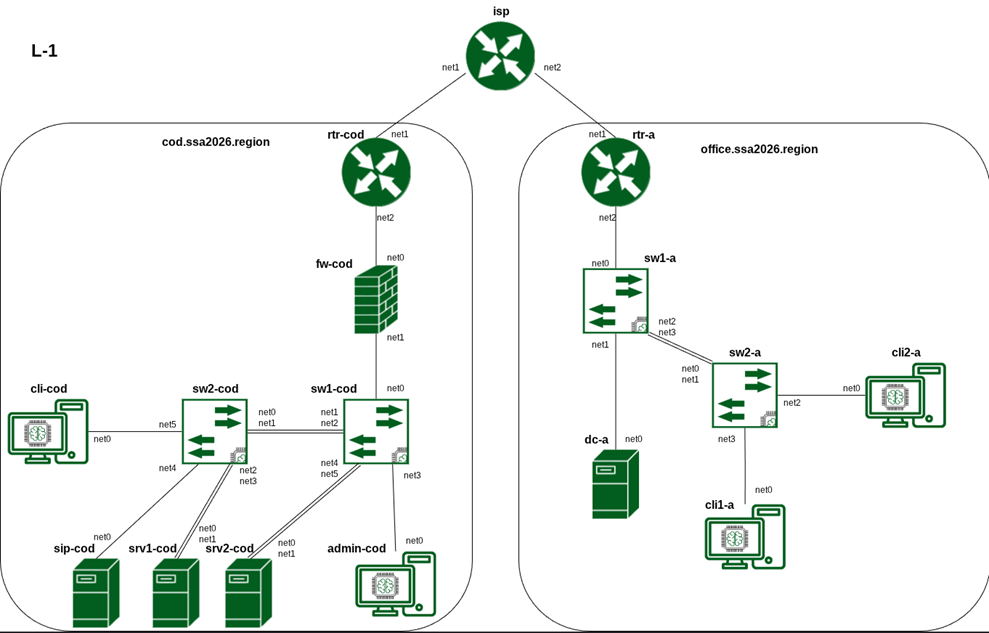
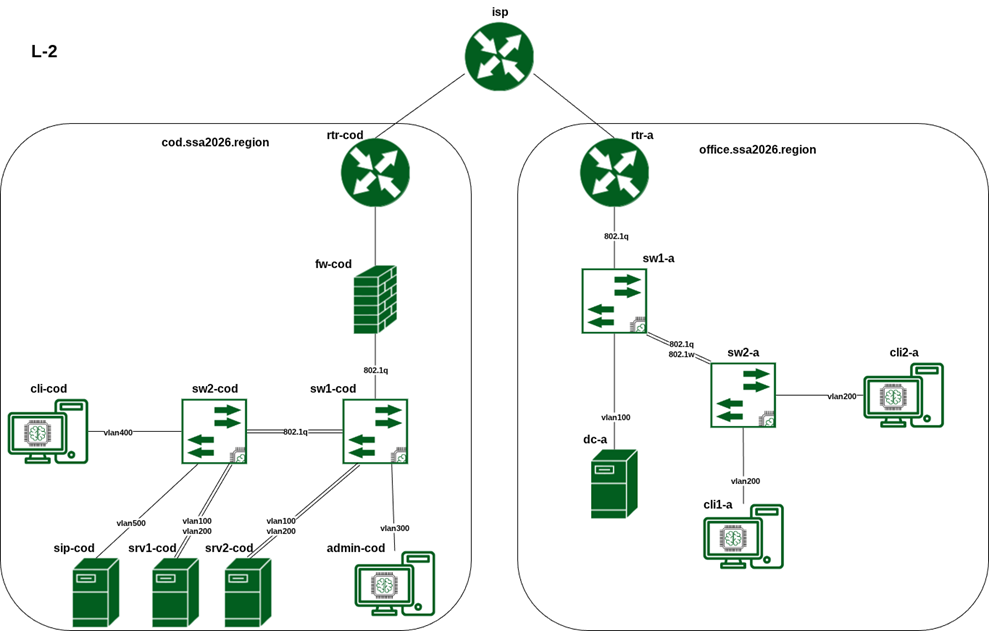
На виртуальных машинах и оборудовании используются следующие версии ОС и технологические решения:
| Название устройства | ОС |
| rtr-cod | Cisco IOL/Mikrotik |
| fw-cod | Cisco ASA |
| sw1-cod | Debian 13 |
| sw2-cod | Debian 13 |
| cli-cod | Debian 13 |
| srv1-cod | Debian 13 |
| srv2-cod | Debian 13 |
| sip-cod | Debian 13 (asterisk, pbx) |
| admin-cod | Debian 13 |
| rtr-a | Cisco IOL/Mikrotik |
| sw1-a | Debian 13 |
| sw2-a | Debian 13 |
| dc-a | Debian 13 |
| cli1-a | Debian 13 |
| cli2-a | Debian 13 |
Параметры интернет-провайдеров, предоставляющих услуги организации или клиентам
| Провайдер | Адрес IPv4/Маска | Шлюз IPv4 | AS |
|---|---|---|---|
| GIGAFON COD | 178.207.179.4/29 | 178.207.179.1 | 31133 |
| GIGAFON A | 178.207.179.28/29 | 178.207.179.25 | 31133 |
В сети GIGAFON COD сделаны настройки BGP
-
Соседство устанавливается по IPv4 с адреса шлюза на выделяемый провайдером адрес через физический интерфейс и указанные выше номера автономных систем.
-
Все провайдеры анонсируют делегируемые префиксы в “интернет”.
VLAN - cod:
| VLAN | Название | Устройство |
|---|---|---|
| 100 | SRV-COD | srv1-cod, srv2-cod |
| 200 | DATA | srv1-cod, srv2-cod |
| 300 | MGMT-COD | fw-cod, sw1-cod, sw2-cod, admin-cod |
| 400 | CLI | cli-cod |
| 500 | VOIP | sip-cod |
VLAN - a:
| VLAN | Название | Устройство |
|---|---|---|
| 100 | SRV | dc-a |
| 200 | CLI | cli1-a, cli2-a |
| 300 | MGMT | rtr-a, sw1-a, sw2-a |
Проверка будет производиться с использованием доменных имен.
Проверка по IP-адресам выполняться не будет.
Базовая настройка
- Настройте имена устройств согласно топологии
a. Используйте fqdn hostname
i. для ЦОД - cod.ssa2026.region
ii. для office - office.ssa2026.region
- Настройте административный доступ
a. На rtr-cod, sw1-cod и sw2-cod для аутентификации через консоль и по SSH используйте RADIUS-сервер
i. В качестве RADIUS-сервера используйте srv1-cod
ii. Используйте пользователя netuser с паролем P@ssw0rd
3) Для rtr-cod пользователь не должен существовать локально.
4) Пользователь должен иметь возможность конфигурировать маршрутизатор
iii. Предусмотрите вход под локальной учетной записью даже при доступности RADIUS-сервера
Настройка коммутации
- Сконфигурируйте коммутаторы sw1-cod и sw2-cod, sw1-a и sw2-a.
a. Все порты, участвующие в коммутации, должны быть настроены в соответствии с диаграммой L2 и таблицей VLAN-ов.
b. Настройте магистральные каналы в соответствии с диаграммой L2, разрешите только требуемые VLAN.
c. Настройте IP-адреса интерфейсов управления.
i. Для «cod» в качестве сети управления используйте VLAN - MGMT-COD.
ii. Для офиса «a в качестве сети управления используйте VLAN - MGMT.
iii. Для обработки трафика управления используйте NativeVLAN.
iv. Для «cod» трафик VLAN - DATA не должен маршрутизироваться.
- Настройте агрегацию между устройствами sw1-cod и sw2-cod:
a. Реализуйте агрегированные соединения средствами ядра с последующей передачей интерфейса в управление коммутатору.
b. Используйте active-backup.
- Настройте протокол STP на коммутаторах sw1-a и sw2-a.
a. Запустите процесс spanning-tree на коммутаторах.
b. Коммутатор sw1-a должен иметь наименьший приоритет.
c. Используйте 802.1w.
Настройка туннелей между офисом «а» и «cod»:
- Настройте GRE туннель между rtr-a и rtr-cod
a. В качестве сетевого диапазона используйте сеть 10.10.10.0/24
b. Для каждого туннеля используйте минимально возможную маску
Настройка маршрутизации
- Выполните необходимые настройки сети и маршрутизации BGP c ISP
a. AS ЦОД 64500
b. Анонсировать внутренние сети «cod» в провайдера запрещено.
c. Маршрутизатор ЦОД должен получать маршрут по умолчанию по BGP
i. Ручное создание маршрута по умолчанию ЗАПРЕЩЕНО!
- Настройте динамическую маршрутизацию между офисом «a» и «cod»
a. Используйте OSPF для маршрутизации между rtr-a, rtr-cod и fw-cod
b. На маршрутизаторах все интерфейсы, кроме туннельных, должны быть переведены в пассивный режим
c. Используйте аутентификацию в OSPF
i. В качестве пароля используйте P@ssw0rd
ii. Пароль должен передаваться с использованием хешированного ключа MD5
?
Настройка доступа в Интернет
- Настройте маршрутизаторы для обеспечения доступа в Интернет.
Настройка синхронизации времени между сетевыми устройствами
-
Все устройства должны синхронизировать своё время с сервером точного времени развернутого на сервере srv1-cod.
-
Используйте на всех устройствах часовой пояс Екатеринбург.
Настройка службы доменных имен
- Реализуйте основной DNS сервер сети «cod»
a. В качестве DNS-сервера используйте srv1-cod.
b. Для устройств «cod» необходимо создать записи A и PTR.
- Реализуйте основной DNS сервер сети офиса «а»
a. В качестве DNS-сервера используйте dc-a.
b. Для устройств офиса «а» необходимо создать записи A и PTR.
-
В качестве DNS сервера пересылки используйте адрес 9.9.9.9.
-
Все устройства предприятия должны быть настроены на использование соответствующих их расположению DNS серверов.
-
Настройте взаимосвязь между всеми DNS серверами предприятия.
a. Настройте перенаправление как прямых, так и обратных зон.
forward
- Все устройства предприятия должны быть доступы по имени.
Настройка центра сертификации
- На сервере srv1-cod разверните центр сертификации на базе openssl
a. Срок жизни корневого сертификата должен составлять 5 лет.
b. Код страны - RU
c. Название организации - IRPO
d. Имя центра сертификации - ssa2026
e. Все файлы должны храниться в /var/ca
-
Все рабочие станции организации, должны доверять созданному центру сертификации
-
Используйте созданный центр сертификации для выпуска требуемых сертификатов
Настройка сервера баз данных
- В качестве сервера баз данных используйте srv2-cod
a. В качестве СУБД используйте PostgreSQL
Кто это
i. Используйте версию не ниже 17
с. Создайте суперпользователя superadmin с паролем P@ssw0rdSQL
i. Суперпользователь должен иметь полный доступ ко всем базам данных
- Для администрирования сервера баз данных используйте admin-cod
a. В качестве программы-клиента для СУБД используйте DBeaver
Кто это
Настройка устройства хранения данных
- Используйте хост srv2-cod.
a. Используйте VLAN DATA.
b. Настройте iSCSI target.
кто это
i. Используйте имя цели iqn.2026-0<№ текущего месяца>.region.ssa2026.cod:data.target
ii. Настройте отдачу по iSCSI свободного (не используемого) диска
- Используйте хост srv1-cod.
a. Добавьте target iSCSI.
кто это
i. Используйте ID с именем iscsi
ii. Для добавления target используйте сеть DATA
iii. Не используйте LUN напрямую
b. Добавьте хранилище LVM.
кто это
i. Используйте target iscsi в качестве pv
ii. Используйте vg с именем VG
iii. Используйте 100% дискового пространства для lv с именем DATA
iv. Используйте файловую систему xfs.
v. Настройте автоматическое монтирование тома
vi. Точка монтирования /opt/data
c. Настройте сервер сетевой файловой системы NFS
кто это
i. в качестве папки общего доступа выберите /opt/data
ii. доступ для чтения и записи для всей сети MGMT-COD
- На admin-cod настройте автомонтирование в папку /mnt/nfs
Настройка сервисов в сети офиса «a»
- Разверните контроллер домена office.ssa2026.region на базе SambaAD.
SambaAD - Кого? a. В качестве сервера используйте dc-a.
b. В качестве DNS-сервера используйте dc-a.
i. в качестве DNS backend используйте BIND9_DLZ
Кто это
c. В качестве пароля доменного администратора используйте P@ssw0rd
- Для управления контроллером домена используйте ADMC с cli1-a
ADMC кто эьо
- Создайте подразделения, группы и пользователей
a. Создайте подразделения ofadmins и ofusers
b. Создайте группы ofadmins и ofusers
i. Добавьте группы в соответствующие подразделения
c. Создайте пользователей ofadmin1, ofuser1 и user1
i. Добавьте пользователей в соответствующие подразделения и группы
4) Пользователя user1 не добавляете в группы ofadmins и ofusers
ii. В качестве пароля используйте P@ssw0rd
- Для cli1-a и cli2-a настройте политику изменения рабочего стола на картинку компании, а также запретите использование пользователям изменение сетевых настроек и изменение графических параметров рабочего стола.
Как
- Введите cli1-a и cli2-a в домен office.ssa2026.region
как
Настройка системы мониторинга
-
В качестве сервера системы мониторинга используйте srv1-cod
-
В качестве системы мониторинга используйте Zabbix версии не ниже 7.0
a. В качестве СУБД используйте PostgreSQL на srv2-cod
i. Имя базы данных: zabbix
ii. Пользователь базы данных: zabbix_user
iii. Пароль пользователя базы данных: P@ssw0rdZabbix
b. В качестве веб-сервера используйте Apache
- Система мониторинга должна быть доступна по адресу srv1-cod.cod.ssa2026.region, monitoring.cod.ssa2026.region, <IP адрес srv1-cod>
a. Администратором системы мониторинга должен быть пользователь Admin с паролем P@ssw0rd
b. Часовой пояс по умолчанию должен быть Asia/Yekaterinburg
c. Настройте пернаправление с http на https
i. Доступ к Веб-интерфейсу должен производиться по TLS соединению с использованием сертификата выпущенного CA srv1-cod
ii. При обращении к Веб-интерфейсу не должно отображаться ошибок и предупреждений
- Настройте узлы системы мониторинга
a. В качестве узлов сети используйте
i. Все устройства организации кроме клиентов
b. Имя узла сети должно соответствовать полному имени устройства
c. Все сетевые устройства (маршрутизаторы и коммутаторы) необходимо поместить в группу узлов Network devices
i. Используйте шаблон Cisco IOS by SNMP для маршрутизаторов на Cisco IOL.
ii. Используйте шаблон Linux by Zabbix agent для fw-cod
iii. Используйте шаблон Linux by Zabbix agent для sw1-cod, sw2-cod, sw1-a и sw2-a
d. Все сервера необходимо поместить в группу узлов Linux servers
i. Используйте шаблон Linux by Zabbix agent для srv1-cod, srv2-cod и dc-a
Настройка IP телефонии
Кого
-
На sip-cod установите систему SNG7-PBX16 или Asterisk
-
Для admin-cod должен использоваться внутренний номер 1001
-
Для cli-cod должен использоваться внутренний номер 1002
-
Для cli1-a должен использоваться внутренний номер 2001
-
Для cli2-a должен использоваться внутренний номер 2002
-
На рабочие станции установите любой СофтФон
-
Для реализации внутренних звонков необходимо использовать CHAN_SIP
a. В качестве порта SIP необходимо использовать 5060
b. Сеанс связи должен устанавливаться между всеми рабочими станциями